
Geistiges Eigentum fliesst in KI-Tools der Fertigung
Zwei Drittel der Beschäftigten in der Fertigungsindustrie arbeiten inzwischen mit KI, vor einem Jahr waren es 40 Prozent. Die Firmen haben die Nutzung besser im Griff als damals, trotzdem landen Konstruktionsdaten, Quellcode und Passwörter in den Tools.
Textquelle: Netskope
Künstliche Intelligenz ist in der Fertigungsindustrie im Alltag angekommen. Der Anteil aktiver KI-Nutzer stieg binnen eines Jahres von 40 auf 67 Prozent. Das zeigt der aktuelle Netskope Threat Labs Report: Fertigungsindustrie. Mit der Verbreitung wächst ein Risiko, das Industrieunternehmen besonders trifft: der Abfluss von Know-how. 16 Prozent der KI-bezogenen Datenverstösse betreffen geistiges Eigentum, etwa Konstruktionsdaten oder Prozesswissen.
Auf einen Blick
- 67 Prozent der Beschäftigten nutzen KI aktiv, ein Jahr zuvor waren es 40 Prozent
- 16 Prozent der KI-bezogenen Datenverstösse betreffen geistiges Eigentum
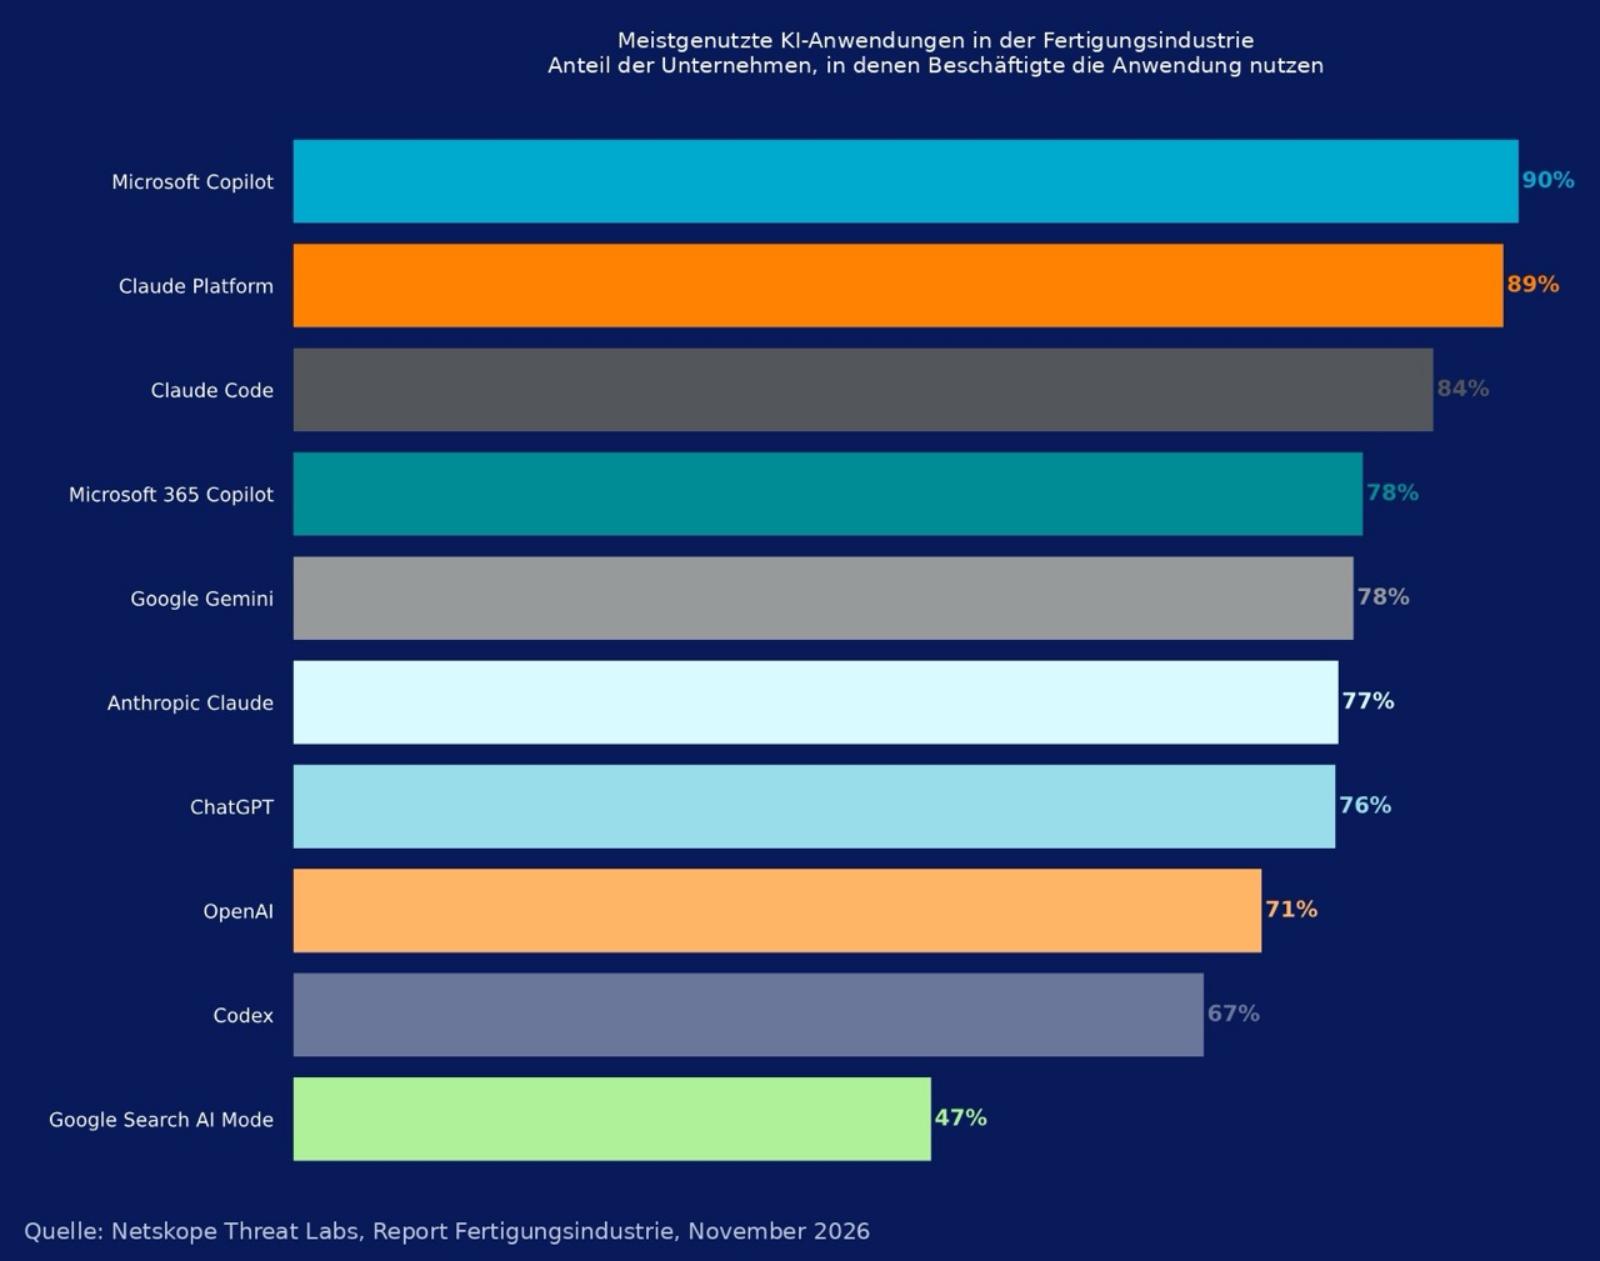
- Microsoft Copilot 90 Prozent, Claude Platform 89 Prozent, ChatGPT 76 Prozent der Unternehmen
- 83 Prozent der Verstösse entstehen beim Eingeben oder Hochladen von Daten
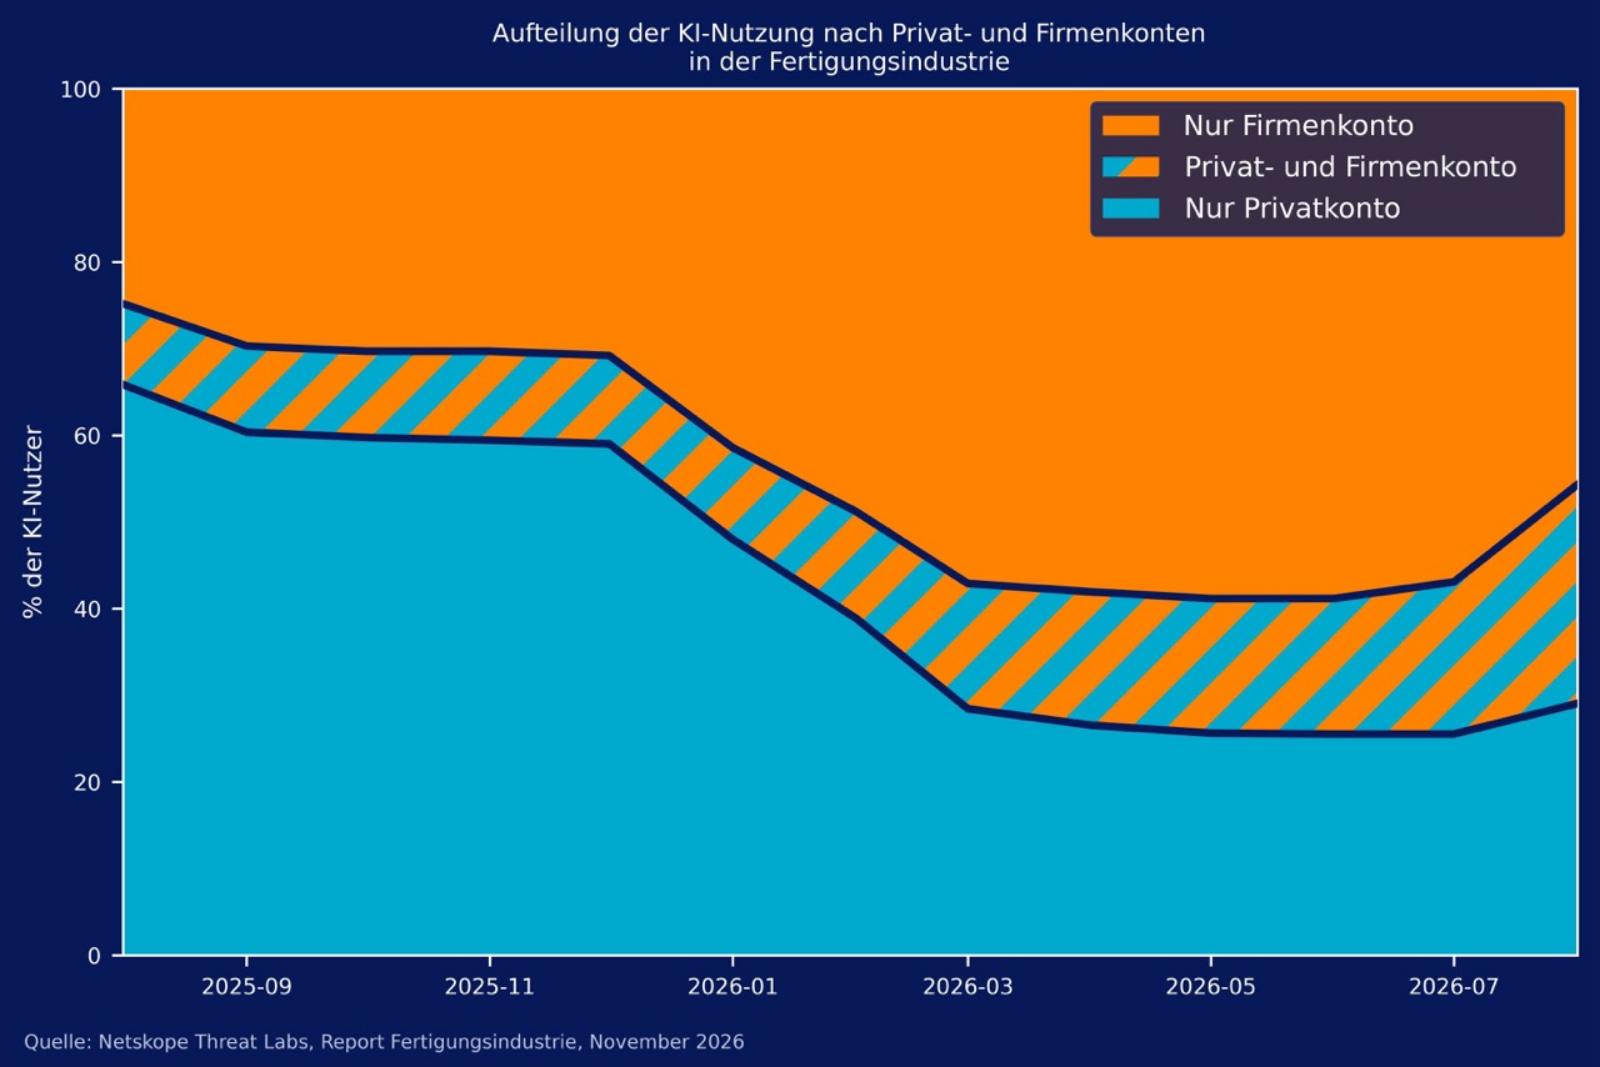
- Firmeneigene KI-Konten: von 35 auf 70 Prozent
- Agenten-Verbindungen zu externen Servern: plus 490 Prozent von April bis August 2026
Microsoft Copilot überholt ChatGPT in der Fertigung
In der Fertigung ist Microsoft Copilot erstmals die meistgenutzte KI-Anwendung. 90 Prozent der Unternehmen setzen sie ein, Claude Platform folgt mit 89 Prozent und ChatGPT mit 76 Prozent. Besonders stark wächst KI in der Softwareentwicklung. Claude Code nutzen inzwischen 84 Prozent der Unternehmen, vor einem Jahr war das Tool kaum vertreten. Allerdings beschränken sich die KI-Aktivitäten innerhalb von Unternehmen nicht nur auf spezielle Tools oder die direkte Nutzung. 96 Prozent der Mitarbeiter nutzen Anwendungen mit integrierten KI-Funktionen.
Passwörter machen fast ein Fünftel der Verstösse aus
Die Mehrzahl der Verstösse betrifft regulierte Daten wie personenbezogene Informationen (57 Prozent). Passwörter und Zugangsschlüssel folgen mit 19 Prozent. Danach kommen geistiges Eigentum (16 Prozent) und Quellcode (9 Prozent). 83 Prozent dieser Verstösse entstehen, wenn Beschäftigte Daten in KI-Tools eingeben oder hochladen. Zugangsdaten sind in vernetzten Fabriken besonders heikel. Sie können Türen zu Systemen öffnen, die weit über das Büro hinausreichen.
Jeder Vierte pendelt zwischen Privat- und Firmenkonto
Viele Fertigungsunternehmen haben bereits Massnahmen hinsichtlich der sicheren KI-Nutzung ergriffen. Der Gebrauch privater Konten sank von 75 auf 55 Prozent, während der von firmeneigenen KI-Konten von 35 auf 70 Prozent stieg und sich somit verdoppelte. Allerdings wechselt inzwischen jeder vierte Nutzer zwischen privatem und dienstlichem Konto. Vor einem Jahr war es knapp jeder elfte.
(Bild: Netskope Threat Labs)
KI-Agenten bauen 490 Prozent mehr Serververbindungen auf
Eine neue Entwicklung betrifft KI-Agenten. Diese Programme erledigen Aufgaben eigenständig und greifen dafür auf externe Dienste zu. Ein offener Standard namens Model Context Protocol (MCP) macht das möglich. Von April bis August 2026 stieg die Zahl solcher Agenten-Verbindungen zu externen Servern um 490 Prozent. Hat ein Agent zugleich Zugriff auf Unternehmensdaten, entsteht ein neuer Weg nach aussen.
«In der Fertigung ist KI längst dem Experimentierstadium entwachsen», sagt Gianpietro Cutolo, Cloud Threat Researcher bei Netskope Threat Labs. «Wir sehen einen klaren Übergang zur tiefen Integration in den Betrieb. Treiber sind vom Unternehmen verwaltete Lösungen wie Microsoft Copilot und Entwicklerplattformen wie die von Anthropic. Dazu kommt ein starker Anstieg automatisierter MCP-Verbindungen. Das bringt deutliche Effizienzgewinne, schafft aber auch neue Sicherheitsaufgaben rund um nicht menschliche Identitäten und Daten-Governance, die Sicherheitsteams frühzeitig und vorausschauend adressieren müssen.»
So hat Netskope die Daten für den Report erhoben
Die in diesem Bericht enthaltenen Informationen basieren auf anonymisierten Nutzungsdaten, die von der Netskope One-Plattform mit vorheriger Genehmigung von einer Untergruppe von Netskope-Kunden aus dem Fertigungssektor erfasst wurden. Der Erhebungszeitraum reicht vom 1. Juni 2025 bis zum 31. August 2026. Die Werte spiegeln Angreifertaktiken, Nutzerverhalten und Unternehmensrichtlinien wider.
Impressum
Textquelle: Netskope
Informationen
https://www.netskope.com


Veröffentlicht am: